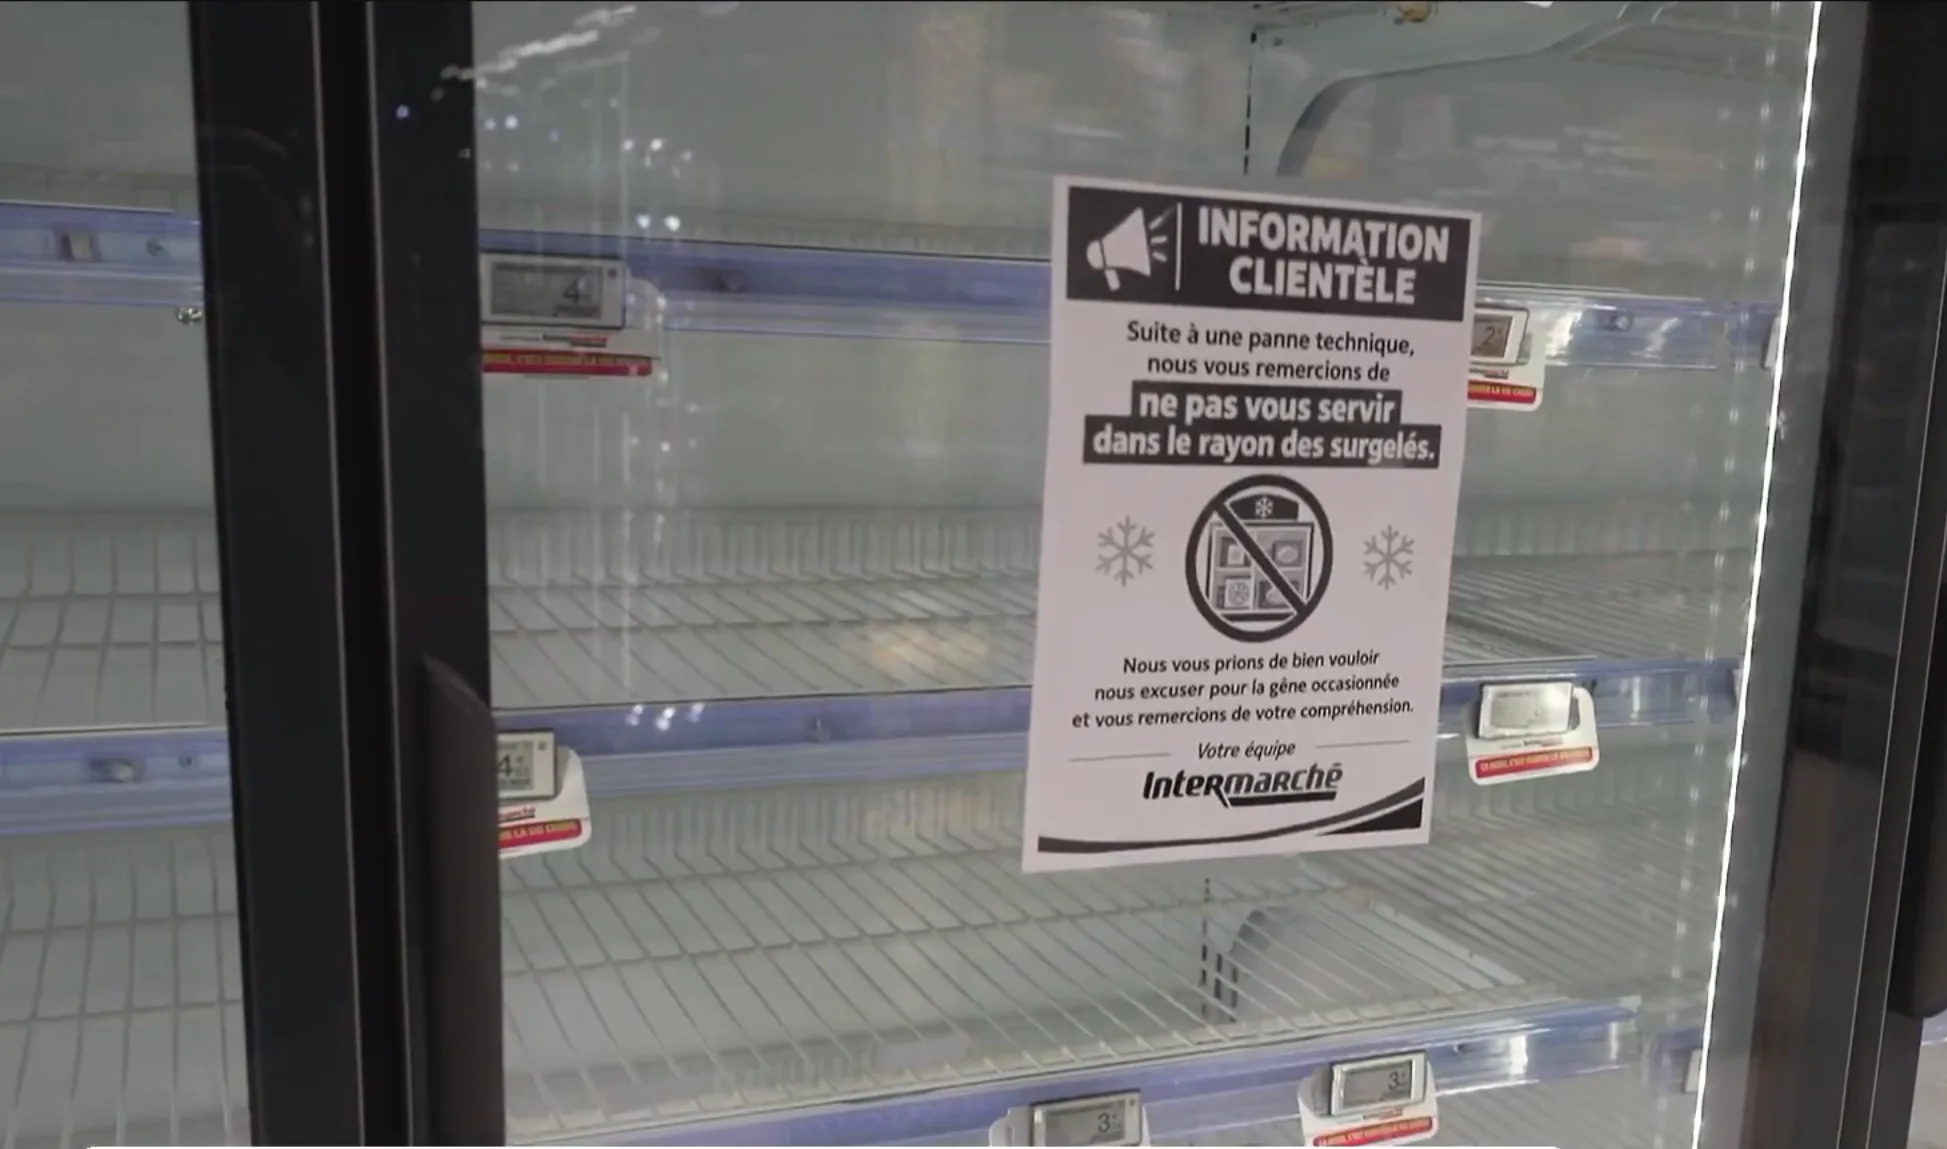
Dans la nuit du 11 au 12 octobre 2026, une cyberattaque a touché les installations frigorifiques de centaines de supermarchés français. Les pirates ont déclenché le dégivrage à distance, obligeant les magasins concernés à jeter des produits frais et surgelés.
Chez Intermarché et Netto, au moins 300 points de vente ont été ciblés, selon le bilan communiqué dans la journée. Coopérative U et E.Leclerc ont également confirmé des magasins touchés. Des températures allant jusqu’à 50 °C ont été rapportées dans certaines installations. Forcément, pour des rayons censés conserver des aliments au froid, les dégâts arrivent vite.
Les pirates ont visé le système qui commande le froid
Dans un supermarché, les vitrines réfrigérées et les congélateurs peuvent être pilotés par des contrôleurs reliés à un système de supervision. C’est en quelque sorte le poste de commande de l’installation : il permet de surveiller les températures, de modifier les réglages et de gérer les alertes.
Ces fonctions sont aussi accessibles à distance sur certains équipements, ce qui facilite le travail des techniciens. Le problème apparaît quand une interface de commande est directement accessible sur Internet et insuffisamment protégée.
Prendre la main sur ce système peut alors donner accès aux réglages de plusieurs équipements. C’est ce qui rend ce type de cible particulièrement sensible.
Pourquoi le dégivrage peut faire chauffer un congélateur
Vous allez me dire : pourquoi un appareil censé refroidir possède une fonction qui chauffe ?
Parce que le givre finit par s’accumuler sur l’évaporateur, la partie qui absorbe la chaleur pour produire du froid. Il faut régulièrement le retirer pour que l’air circule correctement et que l’installation reste efficace.
Selon les équipements, le dégivrage passe par une interruption du refroidissement, des résistances électriques ou la circulation de gaz chaud. En temps normal, ce cycle est limité, puis la production de froid reprend.
Les pirates ont détourné cette fonction pour provoquer un dégivrage forcé. Une opération de maintenance normale est devenue un moyen de faire monter la température et de compromettre les stocks.
Le chiffre de 50 °C décrit les températures rapportées dans certaines installations. Il ne signifie pas que chaque magasin, chaque congélateur et chaque aliment a atteint cette valeur.
Piratage DGFiP : Le rapport de l’Agence nationale de la sécurité des systèmes d’information
Danfoss pointe des appareils anciens et des logiciels non mis à jour
Les équipements concernés comprennent des systèmes du fabricant danois Danfoss. Celui-ci indique que la majorité des unités touchées étaient anciennes, notamment les références AK-SM800 et AK-SC355, qui ne bénéficient plus de mises à jour logicielles ou de sécurité.
Des systèmes AK-SM800A plus récents ont aussi été affectés. D’après Danfoss, ils utilisaient un micrologiciel dépassé, ou firmware, c’est-à-dire le logiciel embarqué qui fait fonctionner le contrôleur.
Des failles avaient déjà été documentées sur cette dernière gamme. Les chercheurs de Claroty avaient notamment identifié des problèmes permettant de contourner l’authentification ou d’exécuter des commandes sur un appareil vulnérable. Danfoss avait publié des correctifs.
Mais le chemin d’entrée exact utilisé dans cette attaque n’est pas encore établi publiquement. Ces recherches montrent que des faiblesses existaient ; elles ne prouvent pas que les pirates ont exploité précisément ces failles.
Et c’est un point essentiel : un contrôleur qui fonctionne encore peut avoir perdu son suivi de sécurité depuis plusieurs années.
Pourquoi les magasins ont dû jeter leurs produits
La chaîne du froid repose sur le maintien des aliments à des températures adaptées pendant leur stockage et leur transport. Quand ces conditions ne sont plus respectées, certains produits peuvent devenir dangereux, notamment à cause de la multiplication de bactéries.
Intermarché a indiqué que les produits frais et surgelés concernés devaient être retirés et jetés. Le gaspillage est énorme, mais remettre les appareils en marche ne suffit pas à garantir la sécurité des aliments qui ont subi la hausse de température.
Thierry Cotillard, président du groupement Les Mousquetaires, a évoqué des dizaines de millions d’euros de pertes à l’échelle nationale. Il s’agit d’une estimation, pas encore d’un bilan financier définitif.
Qui est derrière cette cyberattaque ?
L’identité des responsables et leurs motivations restent à établir. Le parquet de Paris a ouvert une enquête, notamment pour identifier les victimes et examiner le lien entre l’attaque, les pertes alimentaires et les départs de feu signalés. L’ANSSI, l’agence française chargée de la cybersécurité, a également été mobilisée.
Pour les installations concernées, Danfoss préconise des mises à jour lorsqu’elles sont disponibles, une meilleure protection du réseau et la suppression des accès directs depuis Internet.
Pour les modèles qui ne reçoivent plus de correctifs, le sujet devient aussi celui du remplacement. C’est moins simple qu’une mise à jour, mais attendre un correctif sur un appareil qui n’est plus suivi ne va pas régler le problème.