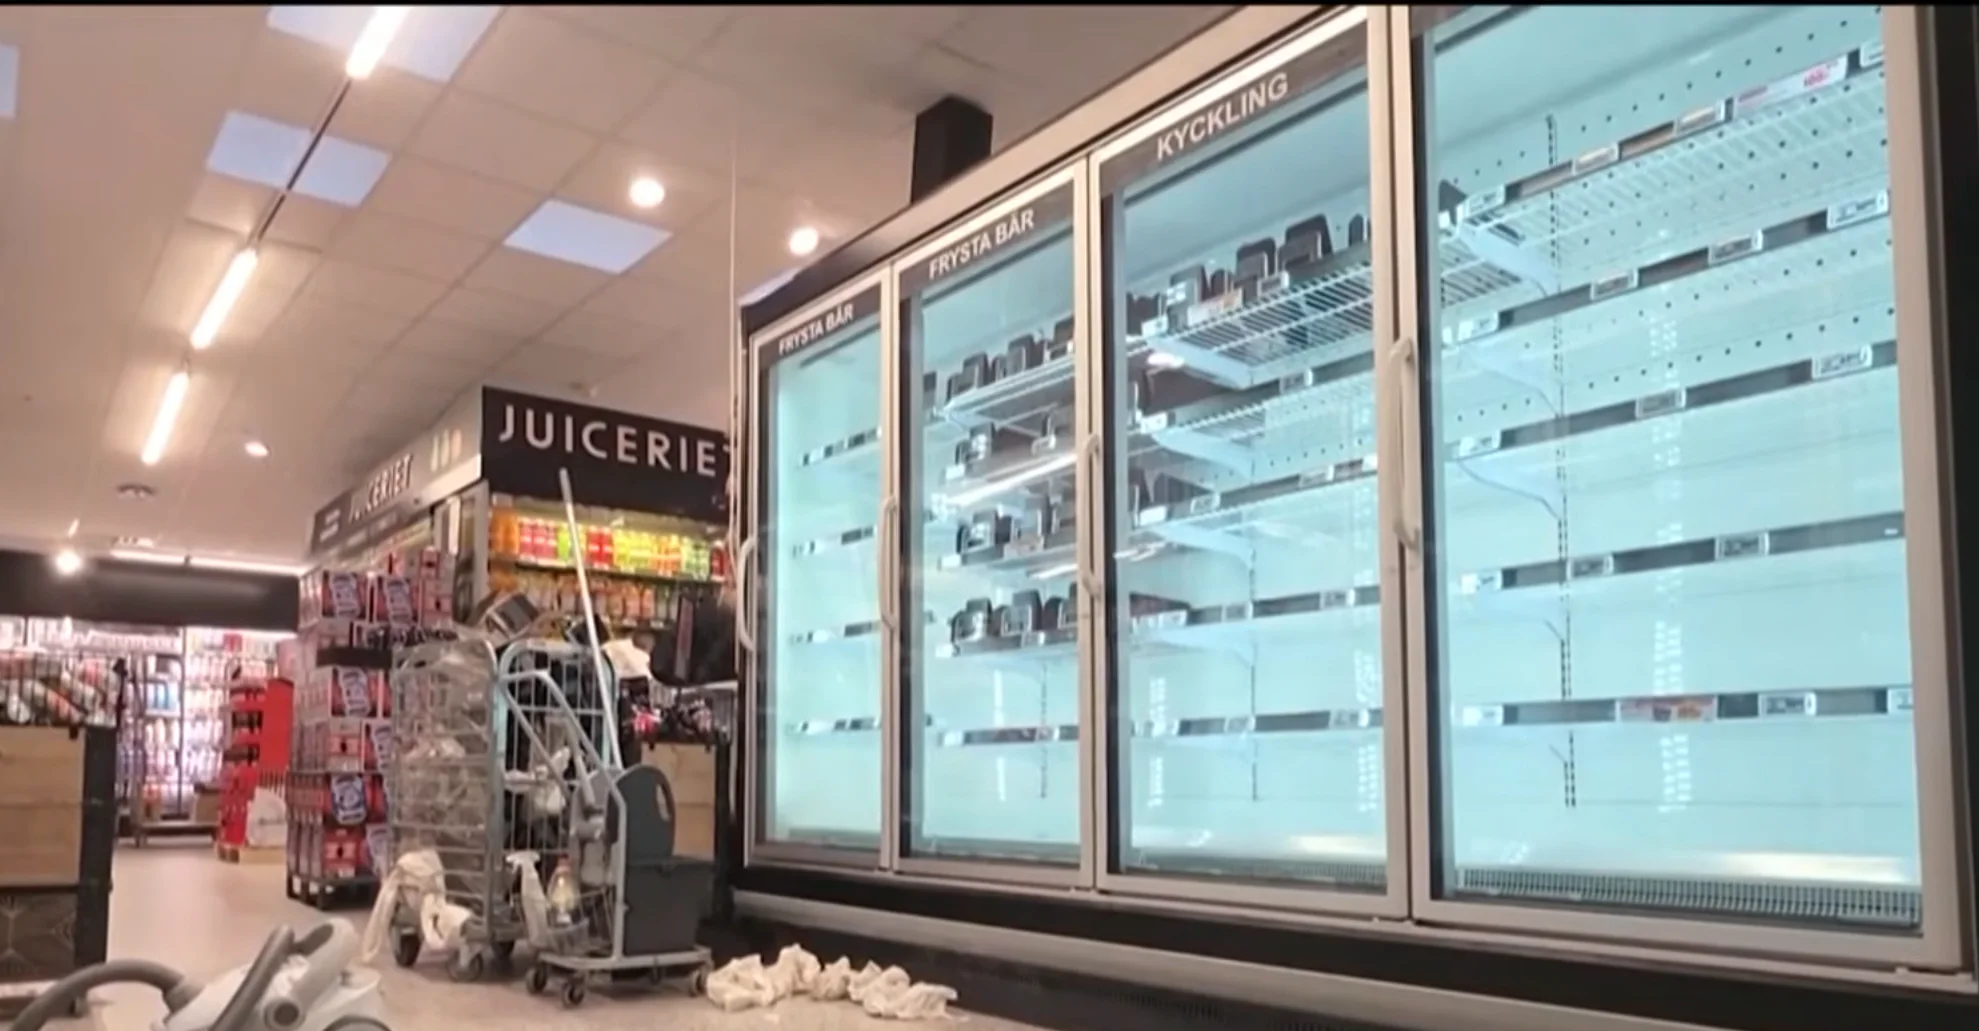
Après la France en octobre, une nouvelle vague de cyberattaques a frappé les réfrigérateurs et congélateurs de supermarchés européens les 2 et 3 novembre 2026. Certains appareils ont été réglés à 50 °C, obligeant des commerces à jeter leurs stocks alimentaires. Mais derrière les images de rayons vidés se cache une question importante : comment savoir si un produit surgelé est encore sûr après le piratage du système qui le conserve ?
Une nouvelle vague de cyberattaques touche l’Europe
Ce qui ressemblait à un incident français isolé prend une tout autre dimension.
Dans la nuit du 1er au 2 novembre, des enseignes en Belgique, en Suède, en Irlande, au Luxembourg et dans plusieurs autres pays ont découvert des températures anormales dans leurs installations frigorifiques. Le 3 novembre au soir, Euronews évoquait des incidents dans au moins 11 pays européens.
Les conséquences sont très concrètes. Des magasins ont dû fermer temporairement certains rayons, jeter des marchandises et faire intervenir leurs techniciens.
En France, plusieurs centaines de points de vente avaient déjà été touchés le 12 octobre. Nous avions alors détaillé comment les pirates avaient détourné les systèmes de dégivrage des supermarchés.
Cette fois, l’ampleur européenne de la nouvelle vague pose une autre question : comment peut-on garantir la sécurité des aliments après la reprise du fonctionnement des congélateurs ?
Le problème que l’on voit moins : le système d’alerte lui-même
Les grandes surfaces ne surveillent pas leurs installations frigorifiques une par une. Des contrôleurs centralisés permettent de régler les températures, d’organiser les dégivrages et de transmettre des alertes aux techniciens.
C’est précisément ce qui rend ces équipements pratiques. Mais cette centralisation présente aussi un risque.
Lorsqu’un même système assure le pilotage et une partie de la surveillance, sa compromission peut potentiellement affecter les informations utilisées pour détecter un problème.
Une analyse publiée le 3 novembre par la Cloud Security Alliance souligne ce point : un attaquant qui contrôle le superviseur peut, selon les fonctions accessibles, modifier les consignes et potentiellement perturber les alertes.
Cela ne signifie pas que les pirates ont effectivement désactivé les alarmes dans tous les magasins touchés. Aucune preuve publique ne permet de l’affirmer. Certaines enseignes ont d’ailleurs détecté les anomalies grâce à leur surveillance.
Mais dans d’autres cas, plusieurs heures se sont écoulées entre le dérèglement des appareils et sa découverte.
C’est là que le sujet devient particulièrement intéressant. Un congélateur peut être remis en état assez rapidement. Les aliments qu’il contenait, eux, ne retrouvent pas automatiquement leur sécurité sanitaire.
Un congélateur revenu à -18 °C ne garantit pas que les aliments sont sûrs
Imaginons un congélateur dont le système de refroidissement est perturbé pendant plusieurs heures. Les techniciens interviennent, rétablissent les paramètres et l’appareil retrouve sa température habituelle.
Sur son écran, tout paraît normal.
Pourtant, cette température ne raconte qu’une partie de l’histoire.
Ce qui compte pour les aliments, c’est aussi la température qu’ils ont réellement subie et la durée de leur éventuelle exposition à une chaleur excessive.
Le ministère français de l’Agriculture rappelle que les surgelés doivent être maintenus à une température de référence de -18 °C. Le rétablissement du froid ne fait pas disparaître les conséquences d’une décongélation.
Attention également au chiffre spectaculaire de 50 °C : il peut correspondre à une consigne de température ou à une mesure rapportée sur une installation. Il ne prouve pas que chaque aliment présent dans le congélateur a réellement atteint cette température.
Pour déterminer si les produits peuvent être conservés, les professionnels doivent donc examiner les conditions réelles de stockage, et pas simplement constater que la machine fonctionne de nouveau.
Des produits touchés pourraient se retrouver dans nos assiettes ?
C’est probablement la question la plus importante pour les consommateurs.
À ce stade, les informations publiques ne permettent pas d’affirmer que des produits devenus dangereux à cause de ces cyberattaques ont été commercialisés.
Les enseignes concernées ont au contraire signalé des retraits et des destructions de marchandises dont la conservation ne pouvait plus être garantie.
Il faut distinguer deux situations.
Un retrait de la vente concerne des produits encore présents dans le circuit commercial. Un rappel intervient lorsque des produits déjà proposés aux consommateurs doivent être récupérés ou ne plus être consommés.
En France, lorsqu’un rappel destiné au grand public est organisé, les consommateurs peuvent consulter les informations publiées sur RappelConso, le portail gouvernemental des rappels de produits.
Mais l’absence de rappel ne suffit pas, à elle seule, à prouver qu’un magasin n’a connu aucun incident. Les produits concernés peuvent avoir été retirés avant leur vente.
Comment repérer un surgelé qui a peut-être subi une rupture du froid ?
Un emballage détrempé, des traces anormales de décongélation ou un produit dont le contenu semble avoir fondu puis regelé peuvent éveiller les soupçons.
Ces indices ne constituent toutefois pas un test fiable.
Un produit peut avoir subi une mauvaise conservation sans présenter de signe évident à l’œil nu. À l’inverse, certains changements d’aspect ne prouvent pas nécessairement qu’il est dangereux.
Si un rayon surgelé présente une anomalie visible, mieux vaut signaler le problème au personnel plutôt que d’acheter le produit.
Lors de l’achat, il reste également important de prendre les surgelés en dernier, de limiter leur temps de transport et d’utiliser un sac isotherme.
Et si vous savez qu’un produit a réellement décongelé, ne le remettez pas simplement au congélateur : le ministère de l’Agriculture explique pourquoi la recongélation d’un aliment décongelé peut favoriser les risques microbiologiques.
Pourquoi les supermarchés restent vulnérables malgré les premières attaques
Le plus surprenant dans cette affaire, c’est que les autorités avaient déjà identifié une partie du problème en octobre.
Le CERT-FR, rattaché à l’ANSSI, a publié une alerte visant plusieurs familles de contrôleurs frigorifiques, notamment Danfoss AK-SM et AK-SC, ainsi que des systèmes Copeland et Dixell xweb.
Son constat est clair : exposer directement une interface de gestion industrielle sur Internet est une mauvaise pratique.
L’agence recommande de supprimer ces accès directs, de vérifier les configurations, d’appliquer les mises à jour disponibles et de rétablir la télémaintenance uniquement à travers une connexion sécurisée.
Les équipements anciens qui ne reçoivent plus de correctifs posent un problème particulier. Les redémarrer ou rétablir leurs paramètres d’usine ne suffit pas nécessairement à les protéger d’une nouvelle intrusion.
Le sujet dépasse donc largement les congélateurs. Ce sont aussi les habitudes de maintenance, les équipements vieillissants et la dépendance aux prestataires techniques qui doivent être examinés.
Et si le prochain piratage n’était pas détecté à temps ?
La nouvelle vague de novembre 2026 montre que la sécurité informatique ne concerne plus uniquement les données personnelles, les sites web ou les paiements.
Un piratage peut aujourd’hui perturber une installation qui assure une fonction physique essentielle : conserver des aliments à la bonne température.
Pour les supermarchés, la réponse ne consiste pas seulement à renforcer les mots de passe. Il faut aussi pouvoir vérifier les températures indépendamment des systèmes susceptibles d’être compromis et disposer de procédures pour protéger les produits lorsqu’une anomalie est détectée.
Les enquêtes doivent encore déterminer qui est derrière ces attaques, ce qui les motive et si les différentes vagues sont liées.
En attendant, le véritable enseignement est peut-être celui-ci : la sécurité d’un congélateur ne se mesure plus seulement à sa capacité à produire du froid, mais aussi à la fiabilité des systèmes qui le commandent et le surveillent.