Quand une cyberattaque paralyse le cœur informatique d’une banque, restaurer une sauvegarde ne suffit pas toujours. Si les systèmes, les comptes administrateurs ou même les outils de récupération sont suspects, il faut pouvoir repartir d’une infrastructure propre. C’est le principe du « bare metal recovery », littéralement une reconstruction depuis le métal nu.
La Banque d’Angleterre pousse désormais les grands établissements à réfléchir à cette option extrême pour leurs services essentiels. Pas pour remplacer toutes les protections existantes, mais parce qu’aucune banque ne peut encore partir du principe que ses défenses sont impossibles à franchir.
Que signifie « repartir du métal nu » ?
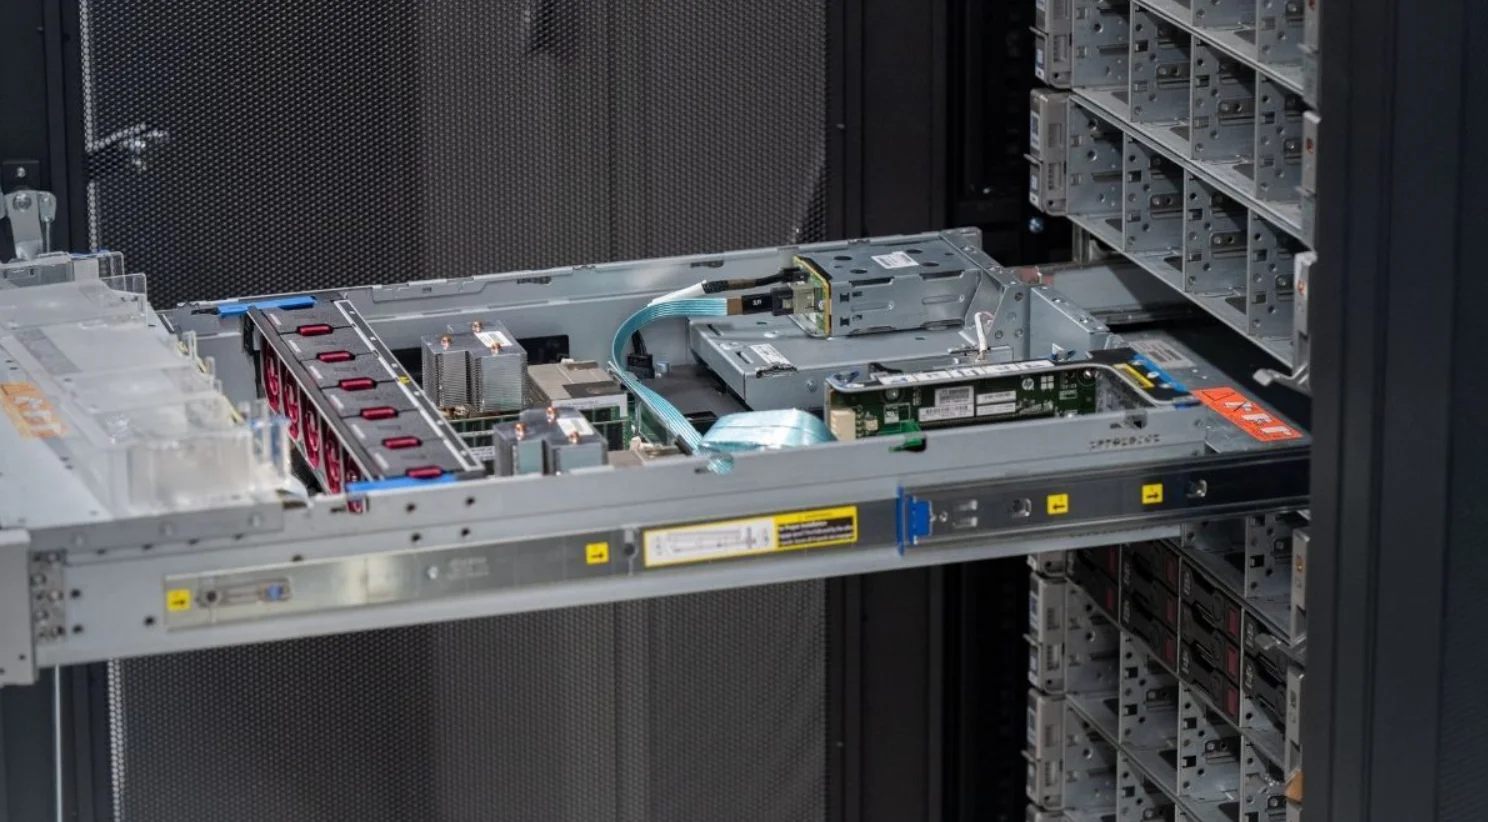
Dans sa définition la plus simple, une récupération bare metal permet de reconstruire une machine qui ne dispose plus d’un système exploitable. On repart d’un serveur neuf, effacé ou placé dans un environnement séparé. Il faut ensuite réinstaller un système sain, les applications indispensables, les configurations et enfin les données vérifiées.
Dans une banque, l’échelle change complètement. Il ne s’agit pas seulement de remettre en route un ordinateur. Il faut rétablir un ensemble de services capables de communiquer : authentification, comptes clients, paiements, bases de données, certificats, surveillance et échanges avec d’autres acteurs financiers.
Le mot « bare metal » ne veut donc pas forcément dire que chaque serveur sera une machine physique sans virtualisation. L’idée centrale est plutôt de disposer d’une base indépendante et digne de confiance, qui ne dépend pas du système compromis pour démarrer.
Une sauvegarde n’est pas un plan complet de récupération
Vous allez me dire : si la banque possède plusieurs sauvegardes, pourquoi tout reconstruire ? Parce qu’une sauvegarde répond surtout à la question « où sont les données ? ». Elle ne garantit pas, à elle seule, que l’environnement qui va les restaurer est sain.
Un attaquant suffisamment présent dans le réseau peut voler des comptes administrateurs, modifier des outils de déploiement, contaminer des images système ou rester caché pendant des semaines. Certaines sauvegardes peuvent alors contenir des fichiers compromis, ou dépendre de composants qui ne fonctionnent plus.
Un site de secours classique aide lorsqu’un centre de données tombe en panne. Par contre, si ce site utilise les mêmes identités, les mêmes logiciels et les mêmes mécanismes d’administration, il peut être exposé à la même attaque.
La récupération bare metal ajoute donc une séparation forte. L’environnement de secours doit pouvoir être activé sans faire confiance au système principal.
Les étapes d’un redémarrage bancaire propre
La première étape consiste à définir les services minimaux. Une banque ne remettra pas toutes ses fonctions en ligne en même temps. Elle cherchera d’abord à permettre aux clients d’accéder à leur argent, à assurer certains paiements et à maintenir les échanges les plus critiques.
Il faut ensuite démarrer une infrastructure isolée à partir d’images et de configurations contrôlées. Les équipes recréent les identités, les clés et les certificats nécessaires, car réutiliser des accès potentiellement volés annulerait une grande partie de l’effort.
Les données sont restaurées depuis des copies vérifiées, idéalement immuables ou isolées du réseau courant. Elles doivent aussi être contrôlées sur le plan métier. Un fichier techniquement intact peut contenir des opérations frauduleuses ou des données altérées avant la sauvegarde.
Enfin, les connexions avec les autres services sont rouvertes progressivement. Chaque étape doit être observée afin de détecter une nouvelle activité suspecte.
L’IA inquiète les régulateurs
Sarah Breeden ne dit pas que l’intelligence artificielle peut faire tomber seule une banque par magie. Le risque vient plutôt de l’accélération : automatisation de la recherche de failles, production de leurres plus convaincants et attaques capables de toucher plusieurs acteurs selon des scénarios proches.
La Banque d’Angleterre s’intéresse donc à un risque systémique. Si plusieurs établissements ou un prestataire commun sont touchés en même temps, la continuité des paiements ne peut pas dépendre d’une seule entreprise. Dans un discours antérieur, Sarah Breeden avait même posé la question d’un mécanisme permettant à un établissement de reprendre temporairement certaines fonctions de base d’un autre.
Ce n’est pas un bouton de secours magique
Une capacité bare metal doit être préparée avant la crise, isolée, documentée et surtout testée. Un plan jamais exécuté peut échouer sur un mot de passe oublié, un certificat expiré, une dépendance réseau ou une sauvegarde trop lente à restaurer.
Il faut aussi accepter une version réduite du service. Après une attaque totale, l’objectif immédiat n’est pas de retrouver toutes les fonctions de l’application bancaire. C’est de rétablir les opérations essentielles sur une base propre, puis de reconstruire le reste sans réintroduire l’attaquant.
Au final, le bare metal recovery ressemble moins à une sauvegarde qu’à un deuxième système de survie. Il coûte cher et demande beaucoup de préparation, mais le jour où toute l’infrastructure principale devient suspecte, c’est précisément ce qui peut empêcher une panne de se transformer en crise financière.