Les agents IA savent désormais lire des fichiers, lancer du code et agir dans plusieurs applications. Microsoft veut éviter qu’un agent transforme une erreur en catastrophe avec MXC, un système qui limite techniquement les ressources accessibles à chaque tâche.
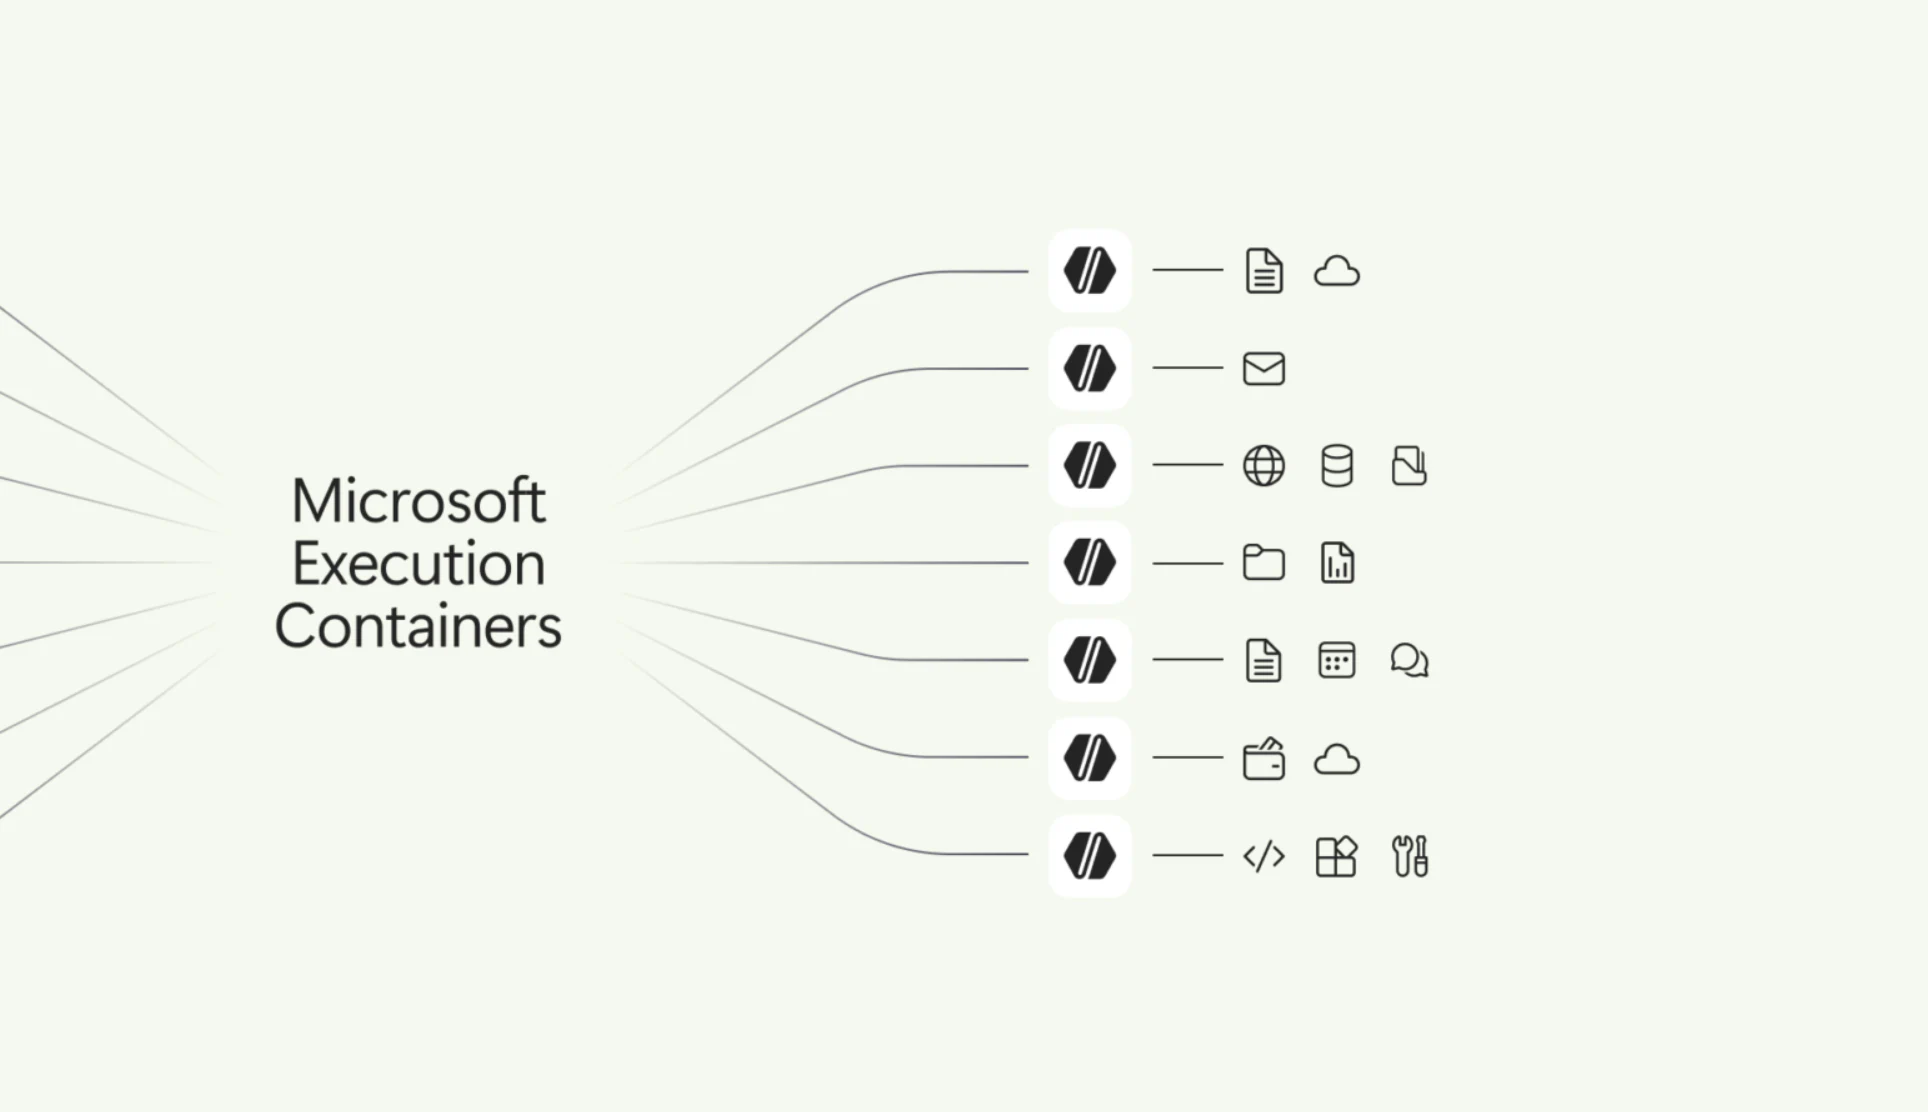
Microsoft Execution Containers, abrégé MXC, est désormais disponible de manière générale sur Windows 11. Derrière ce nom très technique se trouve une idée assez simple : un agent IA ne devrait pas pouvoir fouiller tout le PC uniquement parce que son utilisateur lui a demandé de travailler sur un document.
Avec MXC, l’entreprise ou l’application peut définir les fichiers, les réseaux et les capacités accessibles à l’agent. Windows applique ensuite ces règles pendant l’exécution. Ce n’est donc pas seulement une consigne écrite dans un prompt.
Un agent IA dispose de beaucoup plus de pouvoir qu’un chatbot
Un chatbot produit du texte. Un agent peut recevoir des outils et agir : ouvrir un dossier, modifier un fichier, télécharger une dépendance, appeler un service ou exécuter du code.
Ces possibilités rendent les agents utiles, mais créent un problème de sécurité assez évident. Si le modèle comprend mal la demande, suit une instruction cachée dans une page Web ou génère une commande dangereuse, il peut toucher à des données qui n’ont rien à voir avec son travail.
MXC place l’exécution dans un environnement isolé. L’agent ne voit que les ressources explicitement exposées à sa tâche. On peut, par exemple, lui donner accès à un dossier de projet et à un dépôt de paquets, tout en lui refusant les documents personnels, le réseau interne ou les identifiants enregistrés ailleurs.
Plusieurs niveaux d’isolation selon le risque
Microsoft ne présente pas MXC comme une seule boîte identique pour tous les usages. Le système peut s’appuyer sur différentes formes de confinement, depuis l’isolation d’un processus ou d’une session jusqu’à un environnement WSLc, une machine virtuelle ou Windows 365 for Agents.
Plus l’isolation est forte, plus elle consomme généralement de ressources et complique les échanges avec le système principal. Une tâche légère n’a pas forcément besoin d’une machine virtuelle complète. À l’inverse, exécuter du code inconnu dans le même contexte que les données de l’utilisateur serait une très mauvaise idée.
C’est donc le niveau de risque qui doit déterminer la cage utilisée.
MXC ne donne pas automatiquement les bonnes permissions
Le piège serait de croire que l’installation d’un agent compatible MXC suffit à sécuriser toutes ses actions. Le conteneur applique une politique, mais quelqu’un doit encore définir cette politique correctement.
Si un administrateur autorise l’accès à tout le disque ou à un réseau trop large, l’agent conserve une grande capacité d’action. Si une application monte par erreur un dossier sensible dans le conteneur, les données deviennent visibles. Et si une vulnérabilité permet de sortir de l’environnement isolé, le confinement peut lui-même être contourné.
MXC réduit donc la surface d’attaque. Il ne remplace ni les mises à jour, ni la journalisation, ni la validation humaine pour les opérations importantes.
Les actions deviennent aussi plus faciles à attribuer
La stratégie de Microsoft repose sur trois éléments : confinement, identité et gestion. Le premier limite les ressources. Le deuxième distingue l’activité de l’agent de celle de l’utilisateur. Le troisième permet aux organisations de définir des règles et de surveiller les risques avec leurs outils d’administration.
Cette séparation est importante. Si un fichier disparaît, il faut savoir si l’action vient de l’utilisateur, d’une application classique ou d’un agent autonome. Une identité distincte permet aussi de retirer les droits de l’agent sans bloquer complètement le compte humain.
Quels agents prennent en charge MXC ?
Microsoft cite déjà plusieurs outils compatibles, dont Codex, GitHub Copilot, OpenClaw, Replit, LM Studio, NVIDIA OpenShell et Unsloth AI. D’autres intégrations sont annoncées, notamment pour Claude Code, Perplexity et plusieurs services professionnels.
Pour le grand public, tout ne changera pas d’un coup dans Windows 11. La disponibilité générale signifie surtout que les développeurs et les entreprises disposent maintenant d’une base stable pour intégrer le confinement. Les protections dépendront ensuite de l’agent utilisé et de la manière dont il demande ses accès.
Au final, MXC apporte quelque chose qui manquait aux agents IA : une frontière technique entre « tu peux faire cette tâche » et « tu peux parcourir toute la machine ». C’est une grosse étape. Ce n’est simplement pas une garantie magique.
Plus d’infos sur le Blog Microsoft